Socle commun
Poser des garde-fous
Six règles écrites une fois pour toutes, reprises par tous vos usages : jamais écraser, jamais supprimer, jamais envoyer, jamais écrire sans validation.
Le problème
Un hospitalo-universitaire manipule des manuscrits de co-auteurs, des listes d’étudiants, des plannings de service et parfois des données de santé. Une IA qui écrase une version, envoie un mail ou modifie un agenda sans validation fait perdre en une seconde la confiance gagnée en un mois.
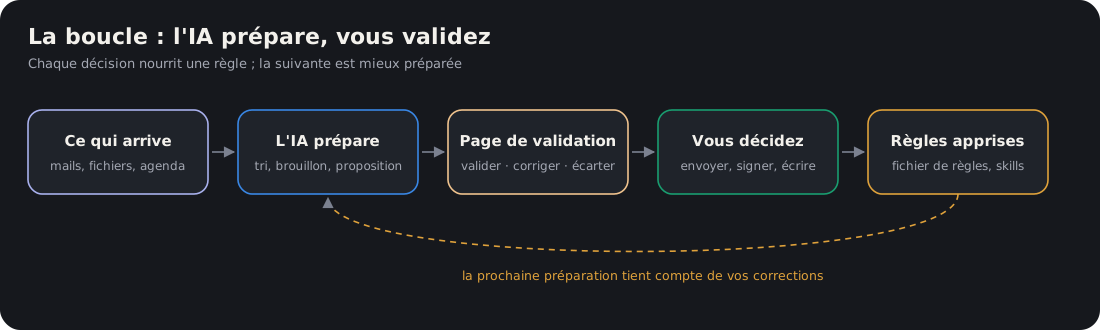
Figure. L’IA prépare, vous validez ; vos décisions deviennent des règles.
La méthode pas à pas
- Rédiger les garde-fous dans vos préférences Claude (Paramètres → Profil), pour qu’ils s’appliquent à toutes les conversations. Exemple de socle :
- ne jamais supprimer un fichier : le déplacer vers
90_ARCHIVE; - ne jamais écraser un fichier : toute version corrigée devient
<nom>_INITIALES-AAAAMMJJ.<ext>à côté de l’original ; - boîtes mail en lecture seule : ni envoi, ni brouillon, ni libellé ; les réponses sont proposées en texte à copier ;
- agenda : écriture uniquement après un « accepter » explicite ;
- outils institutionnels (planning du service, dossier patient) : lecture seule ;
- tâches planifiées : jamais créées ou modifiées sans accord, avec un budget maximal.
- ne jamais supprimer un fichier : le déplacer vers
- Les recopier dans un fichier
_SYSTEME/00_REGLES.md, que chaque skill et chaque tâche planifiée lit en premier. - Exiger l’honnêteté épistémique : distinguer « vérifié / estimé / probable », laisser une case « à fournir » plutôt qu’inventer, citer DOI et PMID pour toute référence.
- Cloisonner les casquettes : ce qui relève d’une activité rémunérée par l’industrie n’entre pas dans les bilans académiques ; le rattachement suit le payeur, pas l’outil.
Le livrable
Un bloc de préférences et un fichier de règles, courts, relus et datés.
Données de santé
Aucune donnée patient identifiante ne doit être envoyée vers un service que votre établissement n’a pas autorisé. Pseudonymisez en local, ne manipulez dans l’IA que des agrégats, et vérifiez la politique de votre établissement auprès de son délégué à la protection des données (DPO).
Prompt de départ
Relis mes préférences et liste toutes les actions que tu pourrais faire sans mon accord explicite. Pour chacune, propose une règle de garde-fou en une ligne.